本コラムは『Microsoft 365のセキュリティ』の第1回です。
Microsoft 365を安全に利用するためには、適切なセキュリティ対策が欠かせません。本記事では、Microsoft EntraIDを活用した多要素認証(MFA)の設定や、退職・異動時のアカウント管理など、企業が確認すべき5つの重要なポイントを解説します。
目次
- なぜMicrosoft 365のセキュリティ対策が重要なのか
- ポイント① Microsoft Entra IDによる多要素認証(MFA)の徹底
- ポイント② 退職・異動時に見直すべきアカウント管理チェックリスト
- ポイント③ SSO導入時によくある失敗と運用上の注意点
- ポイント④特権アカウントと自動処理用アカウントの保護
- まとめ|Microsoft 365の運用見直しで安全な環境を維持しよう
絵で見る今回のコラム
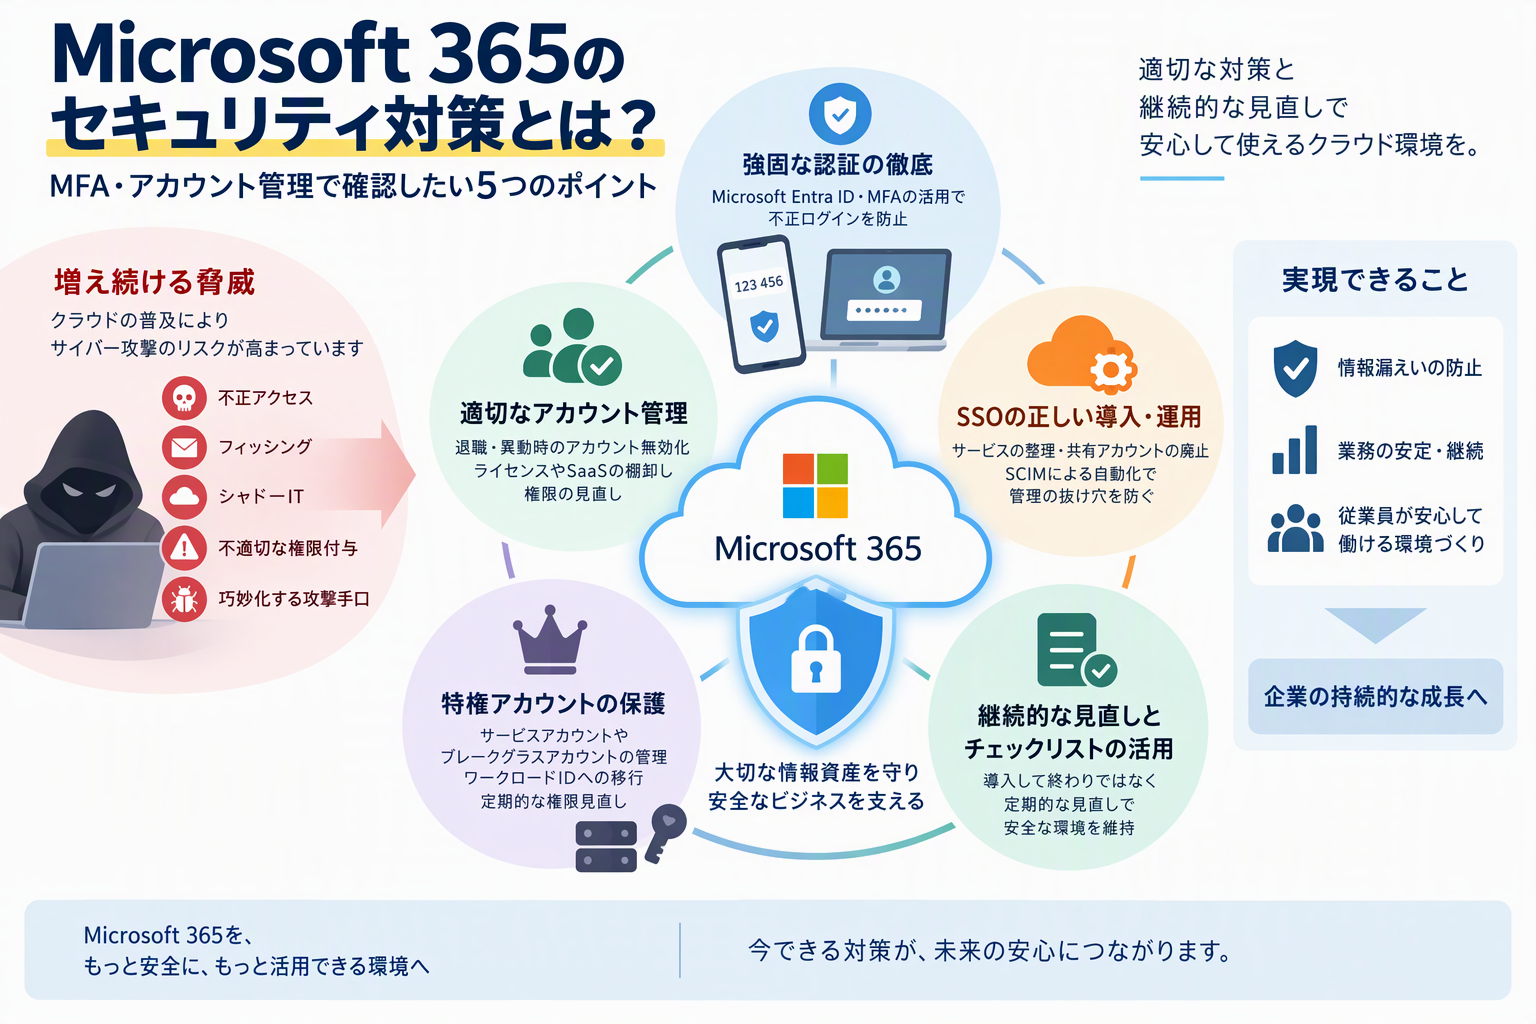
なぜMicrosoft 365のセキュリティ対策が重要なのか
クラウドサービスの普及に伴い狙われるリスク
Microsoft365は多くの企業で導入されているため、サイバー攻撃者にとって格好のターゲットとなります。不正アクセスを防ぐための対策が急務です。
現代のビジネスにおいてクラウドサービスの活用は必須ですが、それに伴い外部からの不正アクセスのリスクも高まっています。
攻撃者は常に脆弱性を探しており、少しでも隙があれば社内ネットワークへの侵入を試みます。
そのため、企業は自社の情報資産を守るために、標準機能だけではなく追加のセキュリティ設定を行う必要があります。
特にクラウド環境はインターネット経由でアクセスできるため、従来の境界型防御だけでは十分に対応できません。
全社的なセキュリティポリシーを見直し、適切なアクセス制御を行うことが企業存続の観点からも極めて重要です。
日頃から最新の攻撃トレンドを把握し、自社の環境に潜むリスクを洗い出す姿勢が求められます。
組織全体でセキュリティ意識を向上させ、誰もが当事者意識を持って行動できる環境づくりを進めましょう。
シャドーITや不適切な権限付与の危険性
管理者の目が届かないところで利用されるSaaSや、過剰な権限設定が情報漏えいの引き金になります。
現場の判断で勝手に導入されたクラウドサービスは、セキュリティ管理の対象外となりやすく大きなリスクを孕んでいます。
また、業務の利便性を優先するあまり、すべての社員に過大な管理者権限を付与してしまうケースも後を絶ちません。
このような状況下では、万が一アカウントが乗っ取られた際の被害範囲が計り知れないものになります。
情報システム部門は、社内で利用されているすべてのクラウドサービスを把握し、一元管理を行わなければなりません。
権限の付与に関しては、必要最小限のアクセス権を与える「最小権限の原則」を徹底することが不可欠です。
定期的な監査を実施し、不要な権限が放置されていないかを厳しくチェックする体制を整えておくべきです。
シャドーITの利用を発見した場合は、速やかに公式のツールへ移行させるか、利用を禁止する措置を講じましょう。
巧妙化するサイバー攻撃の手口
MFAプッシュ爆撃などの認証回避を狙う攻撃が増えており、基本的なパスワード保護だけでは不十分になっています。
近年のサイバー攻撃は非常に巧妙化しており、従来のセキュリティ対策をいとも簡単にかいくぐってきます。
例えば、パスワードリスト攻撃やフィッシングサイトを用いた認証情報の窃取が横行しています。
これに対抗するためには、パスワードのみに依存した認証方式を廃止し、より堅牢な仕組みを取り入れることが求められます。
攻撃者は人間の心理的な隙や、管理の甘い部分を徹底的に突いてくるため、油断は一切許されません。
セキュリティ製品を導入するだけでなく、従業員に対する定期的なセキュリティ教育も同時に実施する必要があります。
不審なメールの添付ファイルを開かない、怪しいリンクをクリックしないといった基本的な行動を徹底させましょう。
組織全体で脅威に対する感度を高め、インシデントを未然に防ぐための強固な防御壁を築き上げることが大切です。
MFAやアカウント管理をはじめ、Microsoft 365の構築・運用を幅広く支援しています。
まずはお気軽にご相談ください。
まずはここから無料相談
ポイント① Microsoft Entra IDによる多要素認証(MFA)の徹底
MFAプッシュ爆撃などの攻撃対策
認証通知の連打による不正ログインを防ぐため、数値入力型のMFAや条件付きアクセスの設定が有効です。
多要素認証は現在、セキュリティ確保において必須の対策となっていますが、単純なプッシュ通知型では攻撃者に承認させられてしまうリスクがあります。
これを防ぐために、認証時に画面に表示される数値をアプリに入力させる方式を採用することが非常に効果的です。
さらに、条件付きアクセスを活用し、社外からのアクセスや信頼性の低いデバイスからの接続に対してのみMFAを厳格化するアプローチも推奨されます。
これにより、利便性を損なうことなく、リスクの高い通信のみをピンポイントで保護することが可能となります。
従業員への負荷を最小限に抑えつつ、セキュリティレベルを最大限に高めるための綿密なポリシー設計を行いましょう。
設定後は必ずテストを実施し、意図した通りに認証が制限されているかを入念に確認してください。
常に最新の攻撃手法に対する防御策をアップデートし続けることが、組織の安全を守る鍵となります。
外部MFAやフェデレーションIDプロバイダーの活用
組織の要件に合わせて外部の認証基盤と連携し、セキュリティレベルを均一に保ちます。
自社のセキュリティポリシーに厳密に従わせるため、サードパーティ製の認証基盤を導入する企業も少なくありません。
Microsoft365は外部のIDプロバイダーとの統合を柔軟にサポートしており、一元的な認証管理を実現できます。
これにより、複数のクラウドサービスを利用している場合でも、認証プロセスを統一して管理負担を軽減可能です。
フェデレーション構成をとることで、パスワードの変更や失効管理もスムーズに行えるようになります。
ただし、連携部分の設定に不備があると、そこが新たな脆弱性となるため細心の注意が必要です。
導入にあたっては、専門的な知識を持ったエンジニアによる十分な検証とテストが欠かせません。
運用開始後も、認証ログを定期的に監査し、異常なアクセスが発生していないかを継続的に監視しましょう。
Azureおよび管理ポータルの必須認証
管理者アカウントを含め、すべてのアクセスポイントで多要素認証を強制することが重要です。
特に強力な権限を持つ管理者アカウントが狙われた場合、テナント全体が乗っ取られる重大なインシデントに発展します。
そのため、管理ポータルへのアクセスには例外なく多要素認証を強制する設定が絶対条件となります。
一般ユーザーへのMFA導入はもちろんですが、特権ユーザーに対する保護はそれ以上に厳重に行うべきです。
パスワードの使い回しを禁止し、定期的な変更やハードウェアトークンの利用を義務付けることも有効な対策です。
管理者が利用する端末自体も、セキュリティソフトの導入やOSのアップデートを徹底して管理する必要があります。
万が一のアカウント侵害に備え、管理者の操作ログを常に記録し、後から追跡できる環境を整えておきましょう。
セキュリティの要である管理者アカウントを守り抜くことが、組織全体の安全性を担保する基盤となります。
→詳しくはこちら。
ポイント② 退職・異動時に見直すべきアカウント管理チェックリスト
ActiveDirectory・Microsoft Entra IDの無効化
退職者が発生した際は、速やかにアカウントを無効化し、社内システムへのアクセスを遮断します。
従業員の退職に伴うアカウントの放置は、元社員や悪意ある第三者による不正アクセスの温床となります。
人事部門と情報システム部門の間で連携を密にし、退職日当日に確実にアカウントが無効化されるフローを確立しましょう。
MicrosoftEntraID上でアカウントを無効化するだけでなく、関連するセッションを強制的に切断することも忘れてはなりません。
これにより、すでにログイン済みのセッションを経由した不正アクセスを確実に防止することができます。
退職者のアカウント削除や無効化に関する手順をマニュアル化し、担当者が変わっても属人化しないようにすることが大切です。
日頃から迅速な対応ができる体制を整えておくことで、内部犯行や情報漏えいのリスクを大幅に軽減できます。
確実な運用を継続し、企業の重要なデータ資産を外部流出から守り抜きましょう。
Microsoft 365ライセンスとSaaSの棚卸し
不要になったライセンスの回収や、利用していたクラウドサービスの棚卸しを定期的に行います。
退職者が発生した際にライセンスがそのまま放置されていると、無駄なコストが発生するだけでなくセキュリティ上のリスクにもなります。
利用されていない休眠アカウントは攻撃者にとって格好のターゲットとなるため、速やかにライセンスを解放すべきです。
また、退職者が個人的に利用していた外部SaaSとの連携がそのまま残っていないかも確認が必要です。
定期的なアカウントの棚卸しを実施することで、会社が把握していない野良アカウントの発生を防げます。
情報システム部門は、テナント内のライセンス利用状況を常に可視化し、適切な管理を行わなければなりません。
コスト削減の観点からも、不要なライセンスの継続的な回収は企業経営において重要な意味を持ちます。
全社的なクラウド利用の実態を正確に把握し、クリーンな環境を維持するための管理体制を強化しましょう。
メール転送や共有フォルダー権限の確認
引き継ぎ漏れによる情報漏えいを防ぐため、メールボックスやグループの権限を必ずチェックします。
退職者が意図せず、あるいは故意に重要なメールを外部のアドレスに転送設定しているケースが存在します。
アカウントを無効化する前に、メールの転送ルールが正しく設定されていないかを必ず確認してください。
さらに、共有フォルダーやSharePointサイトへのアクセス権限についても、速やかに削除または移行を行う必要があります。
後任者への引き継ぎが完了した後は、前任者のアクセス権を残さず完全にクリアにすることが鉄則です。
機密情報が含まれるファイルへのアクセス履歴を監査し、不審な持ち出しがなかったかを確認するのも効果的です。
退職者に関するセキュリティチェックリストを作成し、プロセスに抜け漏れがないよう二重三重の確認を行いましょう。
細心の注意を払ったアカウント管理こそが、企業の信頼を守るための最も確実な防衛策となります。
ポイント③ SSO導入時によくある失敗と運用上の注意点
利用サービスを整理せずにSSOを導入するリスク
社内システムの全容を把握しないままシングルサインオンを導入すると、管理の抜け穴が生まれます。
シングルサインオンは利便性が高い一方で、万が一マスターアカウントが突破された際の被害が甚大になるという側面を持っています。
導入を進める前に、社内で稼働しているすべてのアプリケーションの洗い出しと重要度の分類を行いましょう。
セキュリティ基準を満たさない古いシステムとSSOを無理に連携させると、そこが全体の弱点になってしまいます。
すべてのサービスに対して一律の権限を与えるのではなく、リスクに応じた段階的なアクセス制御を実装することが求められます。
導入プロジェクトにおいては、情報システム部門だけでなく各現場の責任者も巻き込んで慎重に検討を進めましょう。
事前のリスク評価を怠ると、かえってセキュリティを低下させる結果を招くため十分に注意してください。
安全で快適なシングルサインオン環境を実現するために、綿密な計画と段階的な実装を心がけましょう。
共有アカウントの放置とセキュリティリスク
複数人で使い回すアカウントが存在すると、誰が操作したか追跡できなくなるため廃止すべきです。
業務の効率化を名目に、部署やチーム単位で共通のパスワードを持つアカウントが運用されているケースが見受けられます。
しかし、共有アカウントの利用は誰がいつどのような操作を行ったのかをログから特定できないため、監査上重大な問題となります。
情報漏えいや不正行為が発生した際にも責任の所在が曖昧になり、社内調査が困難を極める結果を招きます。
原則として、すべての作業者は個別の個人用アカウントを使用し、例外なくトレーサビリティを確保しなければなりません。
どうしても複数人での対応が必要な業務については、ロールベースのアクセス制御や適切な代理承認の仕組みを活用します。
既存の共有アカウントは速やかに洗い出し、個別アカウントへの移行計画を立てて実行に移しましょう。
厳格なアイデンティティ管理を徹底することが、インシデント発生時の迅速な原因究明と被害最小化につながります。
SCIMプロビジョニングによるアカウント管理の自動化
入退社に伴うプロビジョニングを自動化し、設定ミスや対応遅延を防ぎます。
手動によるアカウントの発行や削除作業は、ヒューマンエラーによる設定漏れや対応の遅延を引き起こしやすい領域です。
SCIM標準プロビジョニングを活用することで、人事システムとMicrosoftEntraIDの連携を自動化できます。
従業員の入社や異動、退職の情報がリアルタイムで反映されるため、常に正確なアカウント状態を維持可能です。
これにより、管理者の作業負担が大幅に軽減されるとともに、セキュリティ上の抜け穴が発生するリスクも最小限に抑えられます。
自動化された仕組みを導入する際は、初期設定の段階で同期ルールや例外処理についての入念なテストを行いましょう。
システムが正常に稼働しているかを定期的に確認し、エラーが発生した際には即座に対応できるアラート体制を整えます。
最新の自動化ツールを賢く活用し、ヒューマンエラーに依存しない強固なアカウント管理体制を構築しましょう。
MFAやアカウント管理をはじめ、Microsoft 365の構築・運用を幅広く支援しています。
まずはお気軽にご相談ください。
まずはここから無料相談
ポイント④特権アカウントと自動処理用アカウントの保護
サービスアカウントの適切な管理方法
システム連携用の自動処理アカウントは、必要最小限の権限に絞って運用します。
人間が日常的に使用しないプログラムやシステム間の連携用アカウントは、しばしば管理がおろそかになりがちです。
これらのアカウントに過剰な管理者権限が付与されていると、マルウェアに感染した際にシステム全体が危険にさらされます。
自動処理アカウントが実行するタスクに必要な最小限の権限のみを付与し、不要な機能はすべて無効化しましょう。
また、パスワードの有効期限を設定し、定期的に変更を行う運用ルールを徹底することが求められます。
パスワードがコード内にハードコーディングされていないかを確認し、安全なシークレット管理サービスを利用します。
利用状況のログを常に監視し、想定外の挙動や異常なアクセスがないかを検知できるようにしておきましょう。
サービスアカウントの適切な管理を怠らないことが、サプライチェーン攻撃や内部不正を防ぐ防壁となります。
ブレークグラスアカウントの事前準備
緊急時に管理者がログインできなくなる事態を防ぐため、専用の緊急用アカウントを用意します。
クラウドの認証基盤に障害が発生した場合や、すべての管理者アカウントがロックアウトされた場合に備えておく必要があります。
いわゆる「ブレークグラスアカウント」と呼ばれる非常用のアカウントを、クラウド環境とは切り離して安全に保管します。
このアカウントは通常時には一切使用せず、厳重な物理的または論理的なセキュリティのもとで封印しておかなければなりません。
利用が発生した場合には、即座にアラートが飛ぶような監視設定を行い、事後監査を必ず実施する運用ルールを定めます。
定期的に訓練を行い、緊急時にアカウントが正しく機能するかどうかを検証しておくことも極めて重要です。
突発的なシステムトラブルに冷静に対処するためにも、事前の備えとしての緊急用アカウントの準備を怠らないでください。
万全のバックアップ体制を整えることが、企業の事業継続性を高めるための必須条件となります。
ワークロードIDへの移行とアクセス権限の定期見直し
従来のユーザーベースのサービスアカウントから、安全なワークロードIDへ移行を進めます。
従来のサービスアカウント管理はセキュリティリスクが伴うため、MicrosoftEntra WorkloadIDの活用が推奨されます。
これにより、アプリケーションやサービスがAzureリソースにアクセスする際の認証がより安全で効率的になります。
長期間見直されていないアクセス権限についても定期的な棚卸しを実施し、不要な特権を剥奪していくことが大切です。
システムや組織の構造変化に合わせて、ID管理のポリシーも常に最新の状態にアップデートし続けましょう。
定期的な見直しを行うことで、ゾンビ化したアカウントや放置されたシークレットの存在を早期に発見できます。
エンジニアチームとセキュリティチームが協力し合い、ワークロードIDの適切な運用ガイドラインを策定してください。
モダンなID管理手法を積極的に取り入れることで、クラウド環境全体のセキュリティを飛躍的に向上させましょう。
まとめ|Microsoft 365の運用見直しで安全な環境を維持しよう
導入だけでなく継続的な運用見直しが不可欠
セキュリティ対策は一度設定して終わりではなく、組織の変化に合わせて定期的に見直すことが重要です。
サイバー攻撃の手口やビジネスを取り巻く環境は日々刻々と変化しており、過去の対策がいつまでも通用するわけではありません。
企業は常に最新の脅威に対するアンテナを張り巡らせ、自社のセキュリティ設定をアップデートし続ける必要があります。
一度導入したシステムやポリシーであっても、定期的な効果測定と改善のサイクルを回すことが不可欠です。
経営層から現場の従業員に至るまで、組織全体でセキュリティの重要性を共有し、継続的な改善文化を定着させましょう。
形骸化したルールを見直し、実効性の高いセキュリティ対策へとブラッシュアップしていく姿勢が求められます。
安全なクラウド環境は一朝一夕で築かれるものではなく、日々の地道な運用と見直しの積み重ねによって成り立ちます。
持続可能なセキュリティ体制を維持し、企業の未来を担う大切な情報資産をしっかりと守り抜きましょう。
チェックリストの活用で設定漏れを防止
運用のルールをマニュアル化し、チェックリストを用いて抜けのないセキュリティ体制を構築しましょう。
セキュリティ設定におけるヒューマンエラーを防ぐためには、具体的な手順を記したチェックリストの活用が最も効果的です。
入退社時の処理や定期的な権限の見直しなど、日常的な運用タスクを可視化して誰でも同じように作業できるようにします。
属人化を排除した標準化されたプロセスを確立することで、担当者の変更に伴う設定漏れを未然に防ぐことが可能です。
マニュアルは一度作成して終わりではなく、Microsoft365の機能アップデートや社内規定の変更に合わせて随時更新してください。
定期的な運用の振り返りを行い、チェックリスト自体の実用性を高めていくフィードバックの仕組みも取り入れましょう。
組織全体で統一された基準に基づいてセキュリティ管理を行うことで、全体的な防御力が底上げされます。
日々の業務の中にチェックリストを用いた確認作業を組み込み、堅牢でミスのない運用体制を実現してください。
認証基盤の強化で企業の情報資産を守る
MicrosoftEntraIDやMFAをフル活用し、安全で効率的なクラウド利用環境を実現してください。
企業の信頼と価値を守るためには、強力な認証基盤の構築と適切なアカウント管理が何よりも優先されるべき課題です。
Microsoft365が持つ高度なセキュリティ機能を最大限に引き出し、不正アクセスや情報漏えいのリスクを徹底的に排除しましょう。
多要素認証の徹底やアカウントのライフサイクル管理、特権アカウントの保護などを着実に実行することが大切です。
セキュリティの強化は業務の効率低下を招くものではなく、むしろ安心して働ける基盤を作るための前向きな投資となります。
従業員一人ひとりのセキュリティリテラシー向上と、システム面での強力な統制を両立させることで真の安全が生まれます。
今回紹介した5つのポイントを自社の環境に照らし合わせ、不十分な点があれば速やかに対策を講じてください。
安全で信頼性の高いMicrosoft365の運用環境を整え、企業の持続的な成長と発展を力強く支えていきましょう。
MFAやアカウント管理、権限の見直しなど、日々の運用には専門的な知識と継続的な対応が求められます。
アコードワークスでは、
・情シス業務支援
・Microsoft 365活用支援
・Intune / Entra ID導入
・AI・Copilot活用支援
・セキュリティ対策支援
を通じて、IT担当者の負担軽減と企業成長をサポートしています。
「どこから見直せばよいかわからない」という段階でも、まずはお気軽にご相談ください。
まずはここから無料相談