本コラムは『Microsoft 365運用管理シリーズ』の第7回です。
近年、生成AIの活用が急速に進んでいますが、その一方で情報漏洩やセキュリティリスクといった新たな課題も浮上しています。特に、従業員が企業に許可されていない生成AIツールを業務で利用する「シャドーAI」は、見過ごせないリスクです。本記事では、シャドーAIの危険性と、Microsoft365を活用して安全に生成AIを利用するための具体的な対策について解説します。
目次
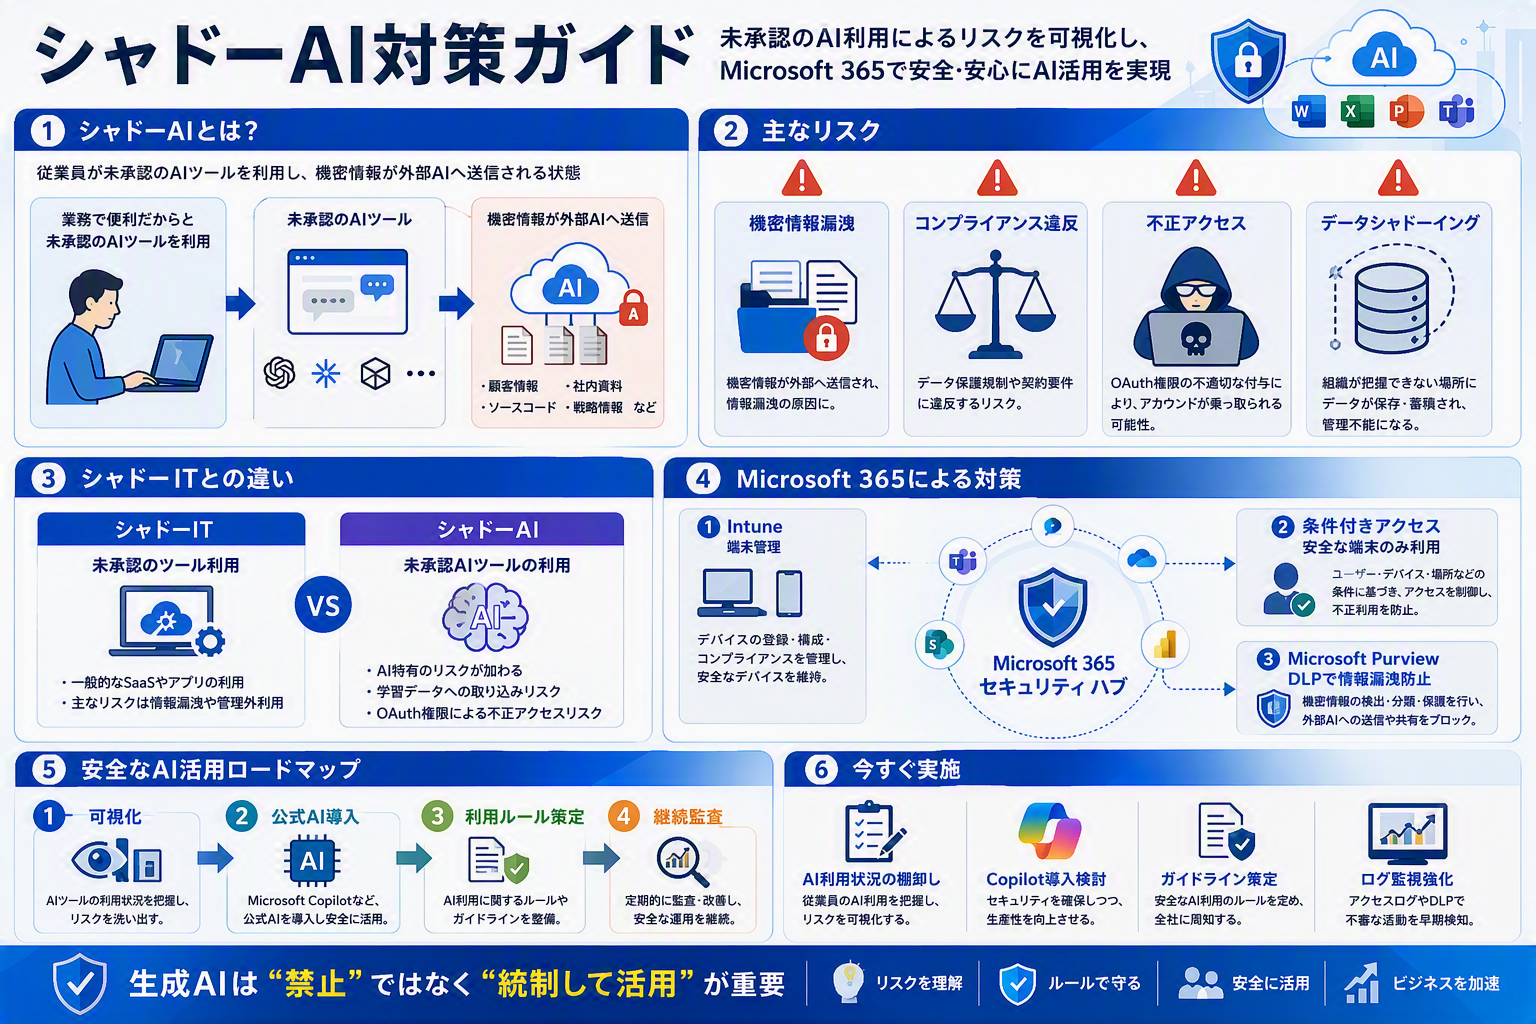
絵で見る今回のコラム
シャドーAIとは?情報漏洩リスクと企業が取るべき対策
シャドーAIの定義とリスク
シャドーAIとは、従業員が組織の許可なく、あるいは管理下にない生成AIツールを業務に利用することです。
ChatGPTやMicrosoftCopilotなどの進化により、業務効率化への期待が高まる一方で、機密情報や個人情報が意図せず外部に送信されたり、学習データとして利用されたりするリスクが伴います。
これは、AIそのものの問題というより、利用される環境や管理体制に起因する問題です。
技術の進展とともに、従業員はより手軽で高性能なAIツールを業務に取り入れたいと考えるようになります。
しかし、これらのツールが企業の情報セキュリティポリシーに準拠しているか、あるいは組織の管理下で利用されているかを確認しないまま使用することは、予期せぬリスクを招く可能性があります。
特に、生成AIはユーザーが入力した情報を学習データとして利用する場合があります。
そのため、機密性の高い顧客情報、未公開の事業戦略、あるいは個人の特定につながる情報などを入力してしまうと、それらの情報がAIモデルの学習に組み込まれ、結果として外部に漏洩してしまうという事態が懸念されます。
これは、単なる情報管理の問題にとどまらず、企業の競争力や信頼性にも深刻な影響を与えかねません。
また、AIツールへのアクセス権限管理が不十分な場合、不正アクセスを誘発する可能性も否定できません。
これらのリスクを理解し、組織として適切な対策を講じることが不可欠です。
シャドーAIの脅威は、単に技術的な問題ではなく、組織全体のセキュリティ意識と管理体制のあり方そのものに問いを投げかけています。
企業は、従業員の利便性とセキュリティのバランスをどのように取るか、そのための具体的な方策を検討する必要があります。
シャドーAIがもたらす具体的なリスク
機密情報の漏洩:顧客データや開発情報などがAIに学習され、外部に漏れる可能性があります。
不正アクセス:AIツールへのアクセス権限管理が不十分な場合、不正アクセスの温床となる恐れがあります。
コンプライアンス違反:各国のAI規制や社内規定に違反する利用により、法的リスクや罰則につながる可能性があります。
データシャドーイング:意図せず機密データがAIサービスに送信・保存される現象です。
これらのリスクは、個々の従業員の悪意ではなく、むしろ業務効率化を優先するあまり、セキュリティへの配慮が欠けてしまうことから生じることが多いのが実情です。
例えば、競合他社との差別化を図るための新製品開発情報や、未公開の財務データなどが、AIによる文章作成支援のために不用意に入力されるケースが考えられます。
AIがその情報を学習し、別のユーザーからの質問に対して、あたかもオリジナルの情報であるかのように回答してしまう、あるいはその情報がAIモデルの内部に保存されてしまう、といった事態は、企業の競争優位性を著しく損なう可能性があります。
また、外部のAIサービスを利用する際に、認証情報(ID/パスワードやAPIキーなど)の管理が甘いと、それらが流出し、不正アクセスの手掛かりとなることもあります。
さらに、AIの利用に関しては、GDPR(EU一般データ保護規則)やCCPA(カリフォルニア州消費者プライバシー法)など、各国・地域でAIに関する法規制が整備されつつあります。
これらの規制に違反する形でAIを利用した場合、高額な罰金や事業停止命令などの法的措置を受けるリスクも高まります。
社内規定に違反する利用も同様に、懲戒処分の対象となる可能性があります。
「データシャドーイング」という言葉は、まさにこのリスクを端的に表しています。
組織が把握・管理していないところで、機密データが外部のAIサービスに意図せず送信され、保存されてしまう状況を指します。
これは、従業員が「軽い気持ちで」AIに情報を入力した結果として発生しうる、非常に厄介な問題です。
これらのリスクは相互に関連しており、一つが発生すると連鎖的に他のリスクも顕在化する可能性があります。
そのため、包括的かつ多層的な対策が求められます。
シャドーITとの比較:AI利用における新たな課題
シャドーITは、企業が承認していないITツールやサービスを従業員が利用することですが、シャドーAIはこれに加えて、AIの「思考プロセス」が外部化されるという新たな側面を持ちます。
また、OAuth連携などを介して、意図せず広範な権限をAIに与えてしまうリスクも高まります。
シャドーITの歴史は長く、企業が導入するITシステムとは別に、従業員が個人の判断でクラウドストレージやSaaSアプリケーションなどを利用するケースが問題視されてきました。
しかし、シャドーAIは、単に「使われているツール」が組織の管理外にあるという点に加え、AIが「どのように情報を処理し、回答を生成しているか」という、そのブラックボックス性が新たなリスクを生み出します。
従業員がAIに与えた指示(プロンプト)や、AIが生成した回答は、開発元のサーバー上で処理・保存される可能性があります。
このプロセスにおいて、機密情報が含まれていれば、それはAIの学習データとして利用されたり、あるいは他のユーザーに誤って開示されたりするリスクが生じます。
さらに、現代のAIサービスの多くは、既存のサービスとの連携を容易にするためにOAuth(OpenAuthorization)のような認証・認可の仕組みを採用しています。
従業員が利便性を求めて、業務で利用しているMicrosoft365アカウントやGoogleWorkspaceアカウントなどをAIサービスに連携させる場合、そのAIサービスに対して、メールの閲覧権限、ファイルへのアクセス権限、さらにはカレンダーの編集権限など、広範な権限を付与してしまう可能性があります。
組織としては、従業員が個別のAIツールにそのような広範な権限を与えていることを把握しておらず、結果として、そのAIサービスが侵害された場合に、組織内の機密情報へのアクセスを許してしまう、という事態につながりかねません。
これは、シャドーITにはなかった、AI特有の「権限管理」という新たな課題を提起しています。
AIの「思考プロセス」の不透明性と、OAuth連携による潜在的な権限奪取のリスクを考慮すると、シャドーAI対策は、従来のシャドーIT対策よりもさらに高度な管理と監視が求められると言えるでしょう。
単にツールの利用を禁止するだけでなく、なぜ従業員がシャドーAIに頼るのか、その背景にある業務上の課題を理解し、より安全で効果的な代替策を組織として提供することが重要になります。
Microsoft 365による安全な生成AI活用基盤
Microsoft Intuneによる端末管理
MicrosoftIntuneは、PCやスマートフォンなどのデバイスを一元管理できるソリューションです。
これにより、企業が許可する生成AIツールのみを利用可能にしたり、機密情報へのアクセスを制限したりといった、端末レベルでのセキュリティポリシーを適用できます。
AIを利用する「端末」を管理することで、シャドーAIのリスクを軽減します。
従業員が業務で使用するデバイスは、企業の情報資産へのアクセスポイントとなります。
そのため、これらのデバイスが適切に管理されていない場合、シャドーAIのリスクは格段に高まります。
MicrosoftIntuneを導入することで、企業はデバイスのコンプライアンス状態をチェックし、セキュリティ要件を満たしているデバイスのみが業務システムにアクセスできるように設定できます。
例えば、OSが最新の状態にアップデートされているか、エンドポイントセキュリティソフトが導入され、正常に動作しているかなどを確認できます。
さらに、Intuneのアプリケーション管理機能を利用すれば、企業が承認した特定の生成AIアプリケーションのみをデバイスにインストールさせ、それ以外のアプリケーションのインストールをブロックすることも可能です。
これにより、従業員が意図せず、セキュリティリスクの高い、あるいは情報漏洩の恐れがあるAIツールをインストールして利用することを防ぎます。
また、機密情報を含むファイルへのアクセスを、これらの管理されたデバイスからのみ許可するように制限することもできます。
例えば、デバイスが紛失・盗難にあった場合でも、リモートでデバイスをワイプ(初期化)したり、特定のアプリケーションへのアクセスを無効にしたりする機能も備わっています。
このように、Intuneはデバイスのライフサイクル全体を通じて、セキュリティポリシーを強制し、シャドーAIの温床となりうる「管理されていない端末」というリスク要因を排除するための強力な基盤を提供します。
端末管理の徹底は、シャドーAI対策の第一歩であり、組織の情報資産を守る上で極めて重要です。
条件付きアクセスによるアクセス制御
Microsoft Entra ID(旧AzureAD)の条件付きアクセス機能とIntuneを連携させることで、「管理された安全な端末」からのみ、MicrosoftCopilotなどの生成AIサービスへのアクセスを許可できます。
多要素認証(MFA)だけでは不十分な場合でも、デバイスの状態や場所など、より詳細な条件でアクセスを制御することが可能です。
現代のサイバーセキュリティにおいて、IDとアクセス管理は最も重要な要素の一つです。
特に、クラウドサービスへのアクセスが増加する中で、ID管理の強化は不可欠となります。
MicrosoftEntraIDの条件付きアクセスは、ID管理における強力なツールです。
これは、「誰が」「いつ」「どこから」「どのようなデバイスで」「どのアプリケーションに」アクセスしようとしているのか、といったコンテキスト(状況)に基づいて、アクセス許可の可否を動的に判断する機能です。
さらに、この条件付きアクセスをMicrosoftIntuneと連携させることで、その「コンテキスト」にデバイスのコンプライアンス状態という要素を加えることができます。
具体的には、Intuneによって管理され、セキュリティポリシーに準拠していると判断されたデバイスからのアクセスのみを許可し、それ以外のデバイス(例えば、個人所有の未管理デバイスや、OSが最新でないデバイスなど)からのアクセスをブロックまたは制限するといった設定が可能になります。
これは、多要素認証(MFA)を必須とするだけでは防げないリスクに対応するための重要なステップです。
MFAは認証の強度を高めますが、認証されたユーザーが悪意のある、あるいは脆弱なデバイスからアクセスしている可能性は残ります。
条件付きアクセスとIntuneの連携は、こうしたリスクを軽減し、「信頼できる環境」からのアクセスのみを保証する上で非常に有効です。
例えば、社外の公衆Wi-Fiからアクセスしようとしている場合、たとえ正しい認証情報とMFAコードを入力したとしても、そのネットワーク環境が安全でないと判断されればアクセスが拒否されるように設定することも可能です。
このように、Microsoft365のエコシステムを活用することで、生成AIサービスへのアクセスを、単なる認証の壁だけでなく、より包括的かつ状況に応じたセキュリティポリシーによって保護することができます。これにより、シャドーAIのリスクを、アクセス経路の段階で効果的に抑制することが可能になります。
Microsoft Purviewによるデータ保護
Microsoft PurviewのDLP(Data LossPrevention)機能は、機密情報が外部に送信されるのを防ぎます。
例えば、「顧客情報をAIに勝手に使わせない」といった統制を実現できます。
Copilotのエンタープライズデータ保護(EDP)と組み合わせることで、より高度な情報漏洩対策が可能となります。
生成AIの利用において、最も懸念されるリスクの一つは、機密情報や個人情報が意図せず外部に漏洩することです。
このリスクに対処するため、MicrosoftPurviewのDLP(Data LossPrevention)機能が重要な役割を果たします。
DLPは、組織内の機密情報が、許可なく外部に送信されたり、共有されたりするのを検出・防止する仕組みです。
Microsoft365環境において、PurviewDLPポリシーを設定することで、例えば、顧客の氏名、住所、電話番号、クレジットカード情報、あるいは社内の非公開の技術情報などが、許可されていないアプリケーション(シャドーAIツールなど)にコピーされたり、メールで送信されたり、クラウドストレージにアップロードされたりするのをリアルタイムで検知し、ブロックすることができます。
これにより、従業員が業務効率化のために安易に機密情報をAIに入力してしまうことを防ぎ、組織の情報資産を保護します。
特に、MicrosoftCopilotのようなエンタープライズ向けの生成AIサービスでは、MicrosoftPurviewの機能が統合されており、Copilotの利用におけるデータ保護を強化しています。
Copilotのエンタープライズデータ保護(EDP)機能は、Copilotが組織のデータ(Microsoft365内の情報)を参照する際に、PurviewDLPポリシーやアクセス権限を尊重するよう設計されています。
これにより、Copilotは組織のコンプライアンス要件を満たした形で、安全に情報を活用できるようになります。
例えば、Copilotが参照できるのは、ユーザー自身がアクセス権を持つ情報に限定され、かつDLPポリシーで保護されている情報(例えば、個人を特定できる情報など)は、Copilotがそれらを意図せず外部に開示するのを防ぐように制御されます。
このように、MicrosoftPurviewは、シャドーAIのリスク、特にデータ漏洩のリスクに対して、強力な防御線を提供します。
組織は、PurviewDLPポリシーを適切に設定・管理することで、生成AIの恩恵を享受しつつ、機密情報を保護するという、相反する要求を両立させることが可能になります。
シャドーAI対策のロードマップ
段階的な対策による安全なAI活用
安全な生成AI活用のためには、段階的なアプローチが有効です。
まず、社内におけるAIツールの利用状況を可視化し、次にセキュアな代替環境(例:Microsoft365Copilot)の提供、利用規程の整備と責任分担の明確化、そして継続的な監査と見直しを行います。
シャドーAIのリスクは、一夜にして解決するものではありません。
組織全体で取り組むべき課題であり、計画的かつ段階的に対策を進めることが、成功の鍵となります。
第一段階として、現状把握が不可欠です。
従業員がどのようなAIツールを、どのような目的で、どの程度利用しているのかを把握するために、社内アンケートの実施や、ネットワークトラフィックの監視、利用されているクラウドサービスのログ分析などを行います。
この「可視化」によって、シャドーAIの実態を正確に把握し、リスクの高いツールの特定や、従業員がなぜ管理外のツールを利用するのか、その背景にある業務上のニーズを理解することができます。
第二段階では、セキュアな代替環境の提供が重要です。
従業員が業務効率化のためにAIツールを必要としているのであれば、組織が承認し、セキュリティが確保された環境を提供することが、シャドーAIの抑制につながります。
Microsoft365Copilotのような、エンタープライズグレードのセキュリティとコンプライアンス機能を備えた生成AIソリューションの導入は、この段階における有効な選択肢となります。
これにより、従業員は安心して業務でAIを活用できるようになります。
第三段階として、利用規程の整備と責任分担の明確化が求められます。
AIツールの利用に関する明確なガイドラインを作成し、従業員に周知徹底します。
どのような情報ならAIに入力しても良いのか、どのような利用は禁止されているのか、といったルールを具体的に定め、違反した場合の責任の所在を明確にします。
これにより、従業員のセキュリティ意識を高め、適切な利用を促進します。
最終段階として、継続的な監査と見直しが不可欠です。
AI技術は日々進化しており、新たなリスクも出現する可能性があります。
そのため、一度対策を講じたら終わりではなく、定期的にAIツールの利用状況やセキュリティポリシーの有効性を監査し、必要に応じて見直しを行うことが重要です。
ログの監視、従業員へのヒアリング、最新の脅威動向の調査などを継続的に実施し、変化する状況に柔軟に対応できる体制を維持します。
このロードマップに従って、段階的に対策を進めることで、組織はシャドーAIのリスクを最小限に抑えつつ、生成AIのメリットを安全かつ効果的に享受することが可能になります。
実施すべき即行動チェックリスト
・社内AI利用状況の棚卸し
・Microsoft 365Copilotなどの公式ツールの導入検討
・従業員向けAI利用ガイドラインの策定・周知
・アクセスログや通信ログの監視体制強化
シャドーAIのリスクは、放置すれば重大なセキュリティインシデントにつながる可能性があります。
そのため、迅速かつ具体的な行動を起こすことが重要です。
まず、現時点での自社の状況を正確に把握することから始めましょう。
「社内AI利用状況の棚卸し」は、従業員がどのようなAIツールを、どのような目的で、どの程度利用しているかを具体的に調査することを指します。
アンケート調査、IT管理者へのヒアリング、ネットワークログの分析などを通じて、シャドーAIの実態を可視化します。
次に、リスクの高いシャドーAIの利用を抑制し、安全な利用を促進するために、組織が公式に推奨・提供できるAIツールの導入を検討します。
Microsoft365Copilotのような、エンタープライズレベルのセキュリティとデータ保護機能が組み込まれたソリューションは、この目的に合致しています。
これらの公式ツールを導入することで、従業員は安心して業務にAIを活用できるようになります。
さらに、従業員一人ひとりのセキュリティ意識を高め、適切なAI利用を促すためには、「従業員向けAI利用ガイドラインの策定・周知」が不可欠です。
ガイドラインには、許可されているAIツールの範囲、禁止されている行為(機密情報の入力など)、情報共有のルール、利用時の注意点などを具体的に記載し、全従業員に理解してもらうための研修や説明会を実施します。
最後に、AIツールの利用状況を継続的に監視し、不正な利用や異常なアクティビティを早期に検知するための体制を構築します。
「アクセスログや通信ログの監視体制強化」は、IT管理者やセキュリティ担当者が、不審なアクセスパターンや、許可されていないAIサービスへの通信などをリアルタイムで把握できるように、ログ収集・分析基盤を整備することを意味します。
これらのチェックリスト項目は、シャドーAI対策の基本であり、迅速に着手することで、リスクの増大を防ぎ、安全なAI活用への道筋をつけます。まずは、これらの項目から着手し、組織のセキュリティレベル向上を図りましょう。
まとめ:シャドーAIリスクを最小限に抑えるために
シャドーAIは、利便性の裏に潜む重大なセキュリティリスクです。
Microsoft365のIntune、条件付きアクセス、Purviewといった機能を活用し、組織的な管理体制を構築することで、これらのリスクを効果的に低減し、生成AIの恩恵を安全に享受することが可能になります。
従業員への啓発活動も並行して行うことが重要です。
生成AI技術の進化は、業務効率化や新たな価値創造の可能性を大きく広げていますが、その利用が管理された環境外で行われる「シャドーAI」は、情報漏洩、不正アクセス、コンプライアンス違反といった深刻なセキュリティリスクを企業にもたらします。
これらのリスクは、単に技術的な問題として片付けられるものではなく、組織の事業継続性や信頼性にも影響を及ぼしかねません。
しかし、これらのリスクは、決して避けられないものではありません。
Microsoft365が提供する統合的なセキュリティ機能群を活用することで、シャドーAIのリスクを効果的に管理し、安全な生成AI活用基盤を構築することが可能です。
具体的には、MicrosoftIntuneによるデバイス管理で、AI利用の「入口」をセキュアにし、Microsoft EntraIDの条件付きアクセスで、適切なユーザー・デバイスからのアクセスのみを許可します。
さらに、MicrosoftPurviewのDLP機能により、機密情報がAIを通じて外部に漏洩するのを防ぎます。
これらの技術的な対策に加え、組織的な管理体制の構築が不可欠です。
明確なAI利用ポリシーの策定、従業員への継続的なセキュリティ教育と啓発活動は、技術的な対策だけではカバーできない「人的要因」によるリスクを低減するために極めて重要です。
従業員一人ひとりがシャドーAIのリスクを理解し、責任ある行動をとれるようにすることが、組織全体のセキュリティレベル向上につながります。
生成AIの潜在能力を最大限に引き出しつつ、そのリスクを最小限に抑えるためには、技術、管理体制、そして従業員の意識という三つの側面からのアプローチを組み合わせることが不可欠です。
Microsoft365のエコシステムを戦略的に活用し、これらの対策を継続的に実施していくことが、将来にわたって安全かつ効果的に生成AIを活用していくための鍵となります。
組織は、変化の速いAI技術の動向を注視し、常に最新の脅威に対応できるセキュリティ体制を維持していく必要があります。
「攻めの情シス」を実現しませんか?
ひとり情シス体制では、日々の運用業務に追われ、DX推進や業務改善まで手が回らない企業も少なくありません。
アコードワークスでは、
情シス業務支援
Microsoft 365活用支援
Intune / Entra ID導入
AI・Copilot活用支援
セキュリティ対策支援
を通じて、IT担当者の負担軽減と企業成長をサポートしています。
ひとり情シスのお悩みがあれば、ぜひお気軽にご相談ください。
情シス業務でお困りではないですか?