本コラムは『キッティングシリーズ』の第6回です。
100台を超える大規模なPC展開やリプレイスにおいて、キッティング計画の不備はプロジェクト全体を揺るがす重大なリスクとなります。情報システム部門の負担を最小限に抑え、失敗しないための具体的な計画立案のポイントや効率化のコツを徹底解説します。
目次
- 100台以上のPC展開でキッティング計画が重要視される理由
- キッティング手法の選定とマスターPC作成のコツ
- 大規模展開で陥りがちな失敗パターンと回避策
- 外部委託とLCMサービスの活用基準
- まとめ:綿密な計画と適切なツール選定で大規模キッティングを成功させよう
絵で見る今回のコラム
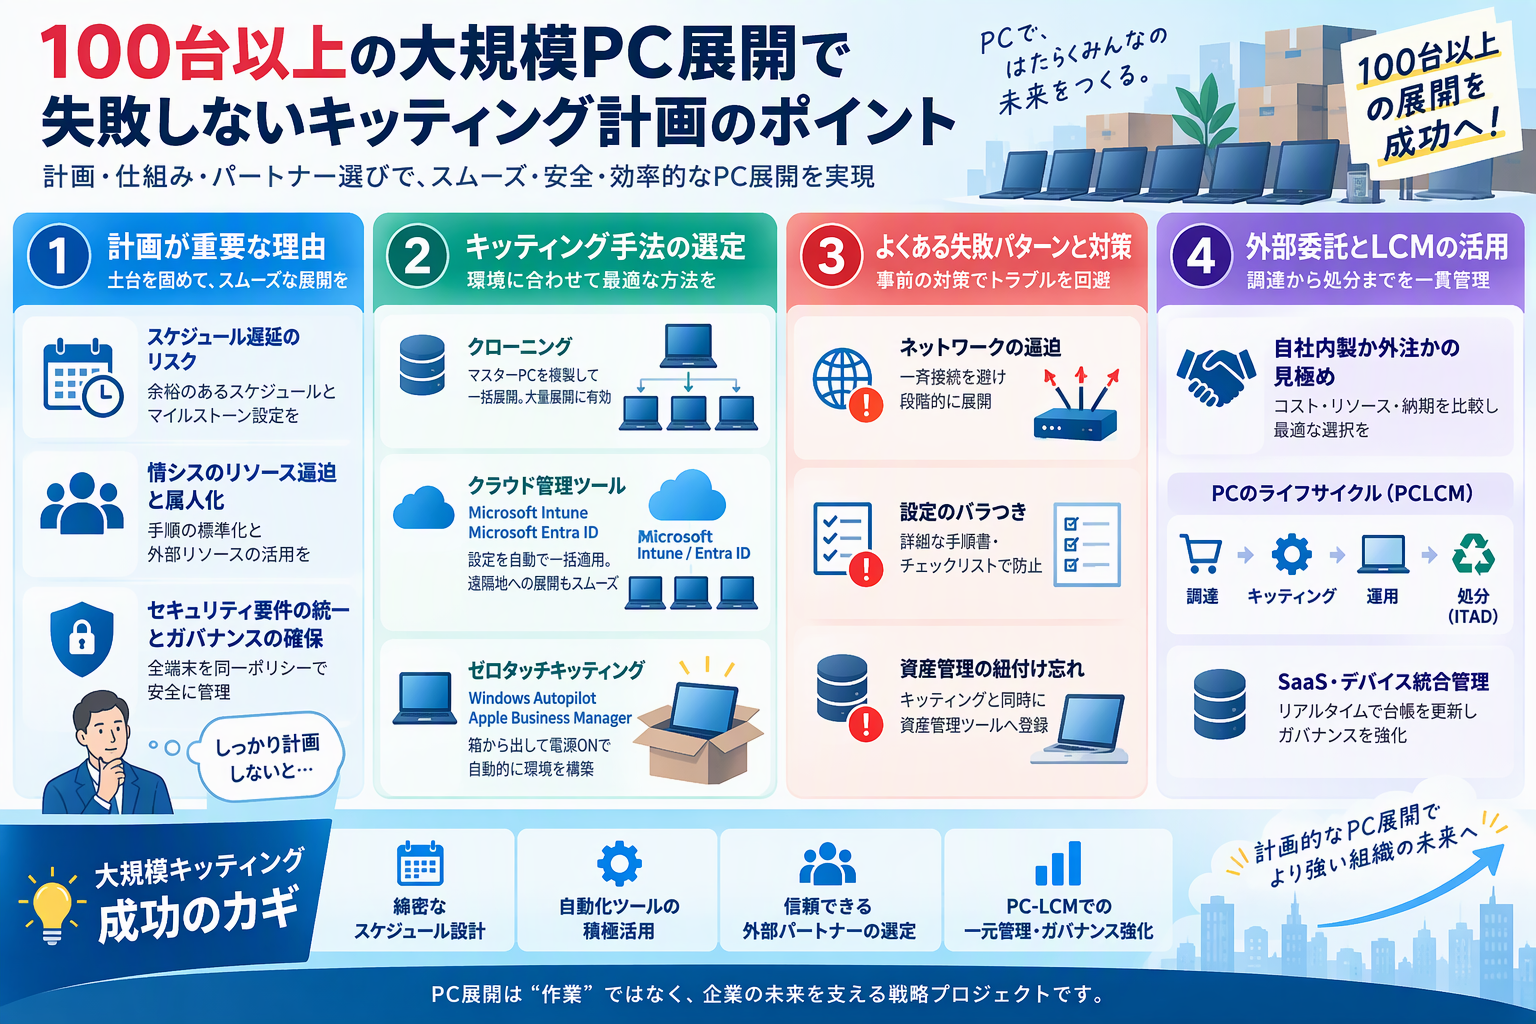
100台以上のPC展開でキッティング計画が重要視される理由
大規模展開におけるスケジュール遅延のリスク
100台以上の端末を限られた期間内で導入する場合、初期のスケジュール設計に少しの狂いが生じるだけで、全体の業務に大きな支障をきたします。特に現場の業務開始日に間に合わないという事態を避けるため、綿密なタイムラインの策定が不可欠です。
キッティング作業は想像以上に多くの工程を含んでおり、開梱、初期設定、アプリケーションのインストール、ドメイン参加、動作確認、そして梱包や配送に至るまで、数多くのステップが存在します。
これらの工程のどこか一つで遅れが発生すると、後続のすべての作業がドミノ倒しのように遅延していくことになります。そのため、あらかじめ余裕を持った現実的なスケジュールを組むことが極めて重要です。
また、納品されるPCの台数が多いほど、初期不良品が混入する確率も統計的に高くなります。初期不良が見つかった場合の交換手続きや再手配にかかるリードタイムも考慮に入れてスケジュールを組み立てる必要があります。
現場のユーザーが新しいPCを受け取る日はあらかじめ決定していることが多く、その期日を厳守するためには、逆算した綿密なマイルストーンの設定がプロジェクト全体の成否を分ける最大の分岐点となります。
セキュリティ要件の統一とガバナンスの確保
すべての端末でセキュリティポリシーや適用するアプリケーションを完全に統一しなければなりません。個別対応が生じると、シャドーITや管理外のデバイスが生まれる温床となり、セキュリティインシデントのリスクが高まります。
現代のビジネス環境においては、エンドポイントセキュリティの確保が企業の信頼を左右する極めて重大な要素となっています。ウイルス対策ソフトの導入状況やOSのアップデート状態がバラバラであることは、サイバー攻撃者にとって格好のターゲットです。
部署ごとに異なる設定や例外的なローカル管理者権限の付与などを安易に認めてしまうと、後々の監査で大きな指摘を受ける原因になります。一律で高いセキュリティ基準を満たした状態のマスター環境を展開することが求められます。
ガバナンスを効かせるためには、誰がどの端末を所有し、どのようなソフトウェアがインストールされているかを正確に把握できる状態をキッティングの段階から担保しておかなければなりません。可視化の欠如は大きな脆弱性となります。
統一されたポリシーを徹底するためには、手作業に頼るのではなく、統合管理システムやプロビジョニングツールを利用して、人的ミスが入り込む余地のない仕組みを構築することがセキュリティ上のベストプラクティスとなります。
キッティング手法の選定とマスターPC作成のコツ
クローニングを用いたマスターPCの複製手法
複数台のPCへ同時に同じ環境を構築するために、マスターPCを作成してクローニングを行う手法は極めて有効です。ただし、OEM版Windowsの扱いやハードウェア構成の違いによるトラブルには十分な注意が必要です。
クローニング手法では、1台のPCにOSの初期設定、必要なアプリケーション、各種パッチなどをすべてインストールした状態を「マスター」として作成し、そのディスクイメージを専用のツールを用いて他のPCへ一斉に複製します。
この手法の最大のメリットは、1台ずつ手作業でセットアップを行う場合と比較して、作業時間を劇的に短縮できる点にあります。100台以上の規模であれば、クローニングを活用しない選択肢はほぼ考えられないほど定番の手法です。
一方で、完全に同一メーカー・同一モデルのハードウェアであれば問題ありませんが、異なる型番のPCが混在している環境では、ドライバの不一致に起因するブルースクリーンやデバイスの動作不良といったトラブルが発生しやすくなります。
また、Windowsのライセンス認証やSysprepを活用した固有情報の初期化(SIDの変更など)を適切に行わなかった場合、ドメイン参加時に重複エラーが起きるなどのトラブルに見舞われるため、事前の入念な検証が必須となります。
クラウド管理ツールを活用したプロビジョニング
Microsoft IntuneやMicrosoft EntraIDなどのクラウドサービスを導入し、設定情報を一括適用することで、物理的な作業時間を大幅に削減できます。自動化ツールを組み合わせることで、遠隔地への展開もスムーズに行えます。
従来のオンプレミス環境に依存したキッティング手法から脱却し、クラウドベースのモダンなデバイス管理へと移行することで、物理的な媒体を介さずに設定が行うことができ、大規模展開の効率化において非常に大きなアドバンテージとなります。
これにより、キッティングセンターで一台ずつ箱から出して作業を行い、再び梱包して発送するという一連の物理的かつアナログな工程を大幅に削減、あるいは完全に省略することが可能となり、物流コストも大きく抑制されます。
遠隔地に多くの拠点やサテライトオフィスを持つ企業や、リモートワークがメインとなっている組織においては、このクラウドを活用した手法が事実上の標準アプローチとなっており、今後のキッティング計画では外せない要素です。
ゼロタッチキッティング導入による劇的な効率化
Apple BusinessManager(ABM)やWindows Autopilotを活用したゼロタッチキッティングを取り入れることで、ユーザーが箱から取り出して電源を入れるだけで自動的に社内環境が構築される仕組みを実現できます。
ゼロタッチキッティングの最大の魅力は、情報システム部門の担当者や外部委託業者が端末に一切触れることなく、エンドユーザーの手元に新品の箱のままダイレクトに配送できるという圧倒的な利便性と効率性の高さにあります。
デバイスのシリアル番号と企業のテナント情報がクラウド上で紐付けられており、ユーザーが初期セットアップ時に社内アカウントでサインインするだけで、組織が必要とするすべてのセキュリティ設定やアプリが自動展開されます。
この手法を導入することにより、キッティングにかかっていた工数、保管場所の確保、再梱包や二次配送にかかっていたコストと時間を丸ごと削減できるため、プロジェクト全体のコストパフォーマンスが劇的に向上します。
ただし、利用するためには対応するデバイスの調達や、事前のクラウドテナント側の厳密な設定、そしてユーザー向けの分かりやすい簡易マニュアルの用意など、事前の準備と設計が成功の成否を握る重要な鍵となります。
大規模展開で陥りがちな失敗パターンと回避策
失敗1:一斉起動によるオフィスネットワークの圧迫
大量のPCを同じオフィス内で同時にネットワークに接続し、一斉にWindowsアップデートや大容量ソフトのダウンロードを行うと、社内回線が完全にパンクします。導入時は段階的な接続や帯域の分散を計画しましょう。
100台以上のPCが同時に数GB規模のOSアップデートファイルやオフィススイートをダウンロードし始めると、社内LANの帯域やルーターへの負荷が限界を超え、既存の業務システムやWeb会議までもが接続できなくなるトラブルが発生します。
このネットワーク障害を防ぐためには、一度に作業を行う台数を数台〜十数台単位に絞り込む「バッチ処理」の考え方を導入し、ネットワークへの負荷を時間的・空間的に分散させるスケジュール管理が必要となります。
また、可能であればキッティング専用の独立した一時的なネットワーク環境やゲストWi-Fiなどを一時的に構築し、既存の社内基幹ネットワークに影響が及ばないような物理的・論理的な隔離措置をとることが賢明です。
あらかじめキャッシュサーバーを設置してアップデートファイルをローカルから配信する仕組みを整えておくことも、大規模ネットワークの輻輳を回避するための非常に有効で実践的なテクニックです。
失敗2:手順書不足による設定のバラつき
作業手順書やチェックリストが不十分なまま外注や複数人で作業を進めると、端末ごとに設定の抜け漏れが発生します。PDFなどで詳細な手順書を事前に用意し、検証を重ねることが重要です。
キッティング作業を複数人のチームや外部のパートナーに委託する場合、口頭での指示や曖昧なメモ書きだけで進めてしまうと、担当者ごとの解釈の違いによって設定の不備や手順の飛ばしが必ずといっていいほど発生します。
画面のスクリーンショットをふんだんに盛り込み、クリックする箇所や入力する文字列まで一目でわかる詳細な手順書と、作業者自身がステップごとにチェックを入れられる抜け漏れ防止シートを作成しましょう。
本番作業をスタートする前に、必ず実際のメンバーでモックアップ的なテスト作業を数台分行い、手順書の記述に分かりにくい点がないか、記載漏れがないかを念入りに検証・ブラッシュアップします。
品質の均一化は後々のトラブルシューティングの工数を劇的に減らす効果があり、手順書の精度を高めることへの投資は、プロジェクト全体で見れば最も費用対効果の高いアプローチの一つであると言えます。
失敗3:資産管理ツールとの紐付け忘れ
キッティング完了後に台帳への登録やIT資産管理ツールへの紐付けを失念すると、野良デバイスが発生し、後のセキュリティ監査やライセンス管理で大きな問題に発展します。
ハードウェアの物理的な設定やソフトウェアのインストール作業だけに意識が集中してしまい、管理台帳へのシリアル番号、MACアドレス、使用者、部署情報の記載漏れや、資産管理エージェントのインストール漏れが多発します。
キッティングの各工程において、「この作業を完了したら必ず管理台帳のステータスを更新する」というルールをフローとして組み込み、完了の証跡を残さないと次の工程に進めない仕組みづくりが求められます。
管理体制が曖昧なまま野良デバイスが社内に点在してしまうと、万が一の紛失や盗難が発生した際に迅速な被害状況の把握や遠隔ワイプ(データ消去)を行うことができず、重大な情報漏洩インシデントへと直結します。
近年のIT資産管理ツールやMDM(モバイルデバイス管理)では、キッティング時の自動登録機能を持つものも多いため、人手による入力ミスを防ぐ意味でも、自動連携できるツールの選定を計画段階から重視すべきです。
外部委託とLCMサービスの活用基準
自社内製かキッティング外注かの見極め基準
100台以上の規模になると、自社リソースだけで対応するのは困難です。専門業者への外部委託を前提に、コストと費用のバランスを評価する必要があります。
自社の情報システム部門の人員数、通常の業務負荷、今回のプロジェクトに割り当て可能なマンパワー、そしてプロジェクトの納期までの残り時間を客観的に数値化し、内製した場合のコストと外部委託した場合の費用を比較します。
一時的な100台以上のキッティングのために情シスメンバーが数ヶ月間にわたって残業や休日出張を重ね、本来注力すべきIT戦略やDX推進のプロジェクトが完全に停止してしまう損失は、外注費用を遥かに上回ります。
そのため、定型的でルーティンワーク的な要素が大きいキッティング作業の大部分は専門業者にアウトソーシングし、自社情シスは最終的な受け入れテストやセキュリティポリシーの最終確認といったコア業務に徹する分業体制が最適です。
外注先を選定する際は、単に価格の安さだけで決めるのではなく、これまでの大規模展開における実績、セキュアな作業環境の有無、トラブル発生時の柔軟なサポート体制などを総合的に評価基準として設けることが重要です。
PCLCMおよびITADを意識した調達から処分までの設計
キッティング単体だけでなく、調達から運用、そして最終的なITAD(IT資産処分)やNIST準拠のデータ消去、買取までをワンストップで依頼できるLCMアウトソーシングサービスを活用することで、プロジェクト全体を安全に管理できます。
PCのライフサイクルは「キッティングして導入する」ことだけで完結するわけではありません。数年後のリプレイス時に古い端末をどのように安全に処分し、データを完全に消去するのかという出口戦略まで含めた設計が不可欠です。
ITAD(IT資産適正処分)のプロセスが不十分であると、中古市場や廃棄業者からのデータ流出リスクにさらされることになり、企業としての社会的信用を大きく失墜させる危険性を常にはらんでいます。
NIST(米国標準技術研究所)のガイドラインに準拠した確実なデータ消去証明書の発行や、不要となったハードウェアの適正な買取・リサイクルまでを包括的にサポートしてくれるLCMサービスを選ぶことで、管理負担をゼロにできます。
調達からキッティング、運用、保守、そして最終的な処分に至るまでのライフサイクル全体(PCLCM)をひとつのベンダーに一元化することで、窓口の多重化を防ぎ、トラブル時の責任の所在も明確になるメリットがあります。
SaaS・デバイス統合管理によるガバナンス強化
キッティング後のデバイス情報を統合管理ツールと連携させ、リアルタイムで台帳を自動更新することで、企業のITガバナンスを強力に担保し、継続的なコスト最適化を実現します。
キッティングが完了し、無事にすべてのPCがユーザーの手元に渡った後も、退職者の発生や異動に伴うデバイスの回収・再アサインも頻繁に発生するため、IT資産の管理とガバナンスの維持は継続的に行われなければなりません。
SaaSやデバイスの統合管理プラットフォームを活用することにより、社内で稼働しているすべての端末やアカウントの状況が一目でわかるダッシュボードが構築され、野良アカウントや放置されたデバイスを即座に発見できます。
手作業のエクセル台帳管理から脱却し、各種クラウドサービスやMDMツールとのAPI連携による自動同期を実現することで、ヒューマンエラーの介在しない正確でリアルタイムなIT資産台帳を維持することが可能となります。
不要になったライセンスの解約や、利用実態のない遊休資産の洗い出しを行うことも容易になるため、セキュリティガバナンスの強化だけでなく、中長期的なITコストの継続的な最適化に対しても非常に大きな効果を発揮します。
まとめ:綿密な計画と適切なツール選定で大規模キッティングを成功させよう
100台以上のPC展開を成功させるカギは、事前の綿密なスケジュール策定、ゼロタッチや自動化ツールの積極的な活用、そして信頼できる外注パートナーの選定にあります。本記事で紹介したポイントを参考に、自社に最適なキッティング計画を構築してください。
100台を超える大規模なPCキッティングは、単なる端末のセットアップ作業ではなく、企業のITインフラの信頼性とセキュリティガバナンスを左右する極めて重要で戦略的なプロジェクトであると位置づける必要があります。
スケジュール遅延やネットワークの輻輳、手順書不足による設定のバラつきといった代表的な失敗パターンをあらかじめ予測し、それに対する回避策を計画段階からしっかりと盛り込んでおくことがトラブルを防ぐ防波堤となります。
また、自社内のリソースだけで抱え込もうとせず、クラウドを活用したプロビジョニング手法やゼロタッチキッティング、さらにはPCLCMを網羅した外部のアウトソーシングサービスを賢く組み合わせることが成功の鉄則です。
導入後のIT資産管理やガバナンスの維持まで見据えた総合的な体制を整えることで、情シスの負担を最小限に抑えつつ、安全で効率的なPC展開を達成してください。本記事の知識がプロジェクトの成功に少しでも貢献できれば幸いです。
「攻めの情シス」を実現しませんか?
ひとり情シス体制では、日々の運用業務に追われ、DX推進や業務改善まで手が回らない企業も少なくありません。
アコードワークスでは、
情シス業務支援
Microsoft 365活用支援
Intune / Entra ID導入
AI・Copilot活用支援
セキュリティ対策支援
を通じて、IT担当者の負担軽減と企業成長をサポートしています。
ひとり情シスのお悩みがあれば、ぜひお気軽にご相談ください。
情シス業務でお困りではないですか?